Pocas empresas estrenan un agente de IA en un sistema nuevo. Lo ponen encima del ERP que factura, del CRM con el que venden y de aplicaciones que llevan años funcionando. La demo sale bien porque el agente solo lee. Las preguntas llegan el día que tiene que escribir. ¿Quién le deja emitir un abono? ¿Hasta qué importe? ¿Qué pasa si lo emite dos veces? ¿Cómo sabrás después qué cambió?
La respuesta tiene poco que ver con el modelo y mucho con la arquitectura. Depende de dónde pongas la frontera entre el agente y tus sistemas, y de qué decida esa frontera. Lo vemos con código en .NET y un caso sencillo: un agente de atención al cliente que consulta pedidos y emite abonos en el ERP.
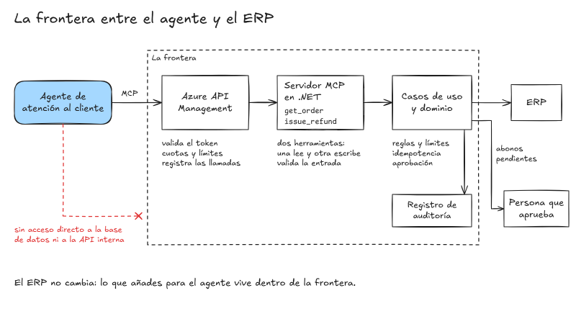
El agente entra por una sola puerta y solo ve dos herramientas. Quien decide si un abono se emite es el dominio, dentro de la frontera. En rojo, el acceso directo que no debe existir.
El agente es un cliente más de tu API, y no del todo fiable
Una dependencia clásica suele fallar de forma ruidosa: un error 500, un tiempo de espera agotado. Un modelo puede fallar en silencio. Devuelve un JSON bien formado con el pedido equivocado, un importe en céntimos en lugar de euros o un cliente que no existe. Pasa la validación del esquema y llega a tu sistema con buena cara.
No siempre es culpa del modelo. Si el agente lee un correo, una reseña o una página web, ese texto puede traer instrucciones escondidas. Y el modelo puede seguirlas: es la inyección de prompt indirecta.
Por eso conviene tratar al agente como a un cliente externo de tu API en el que no confías del todo. Todo lo que envía es una entrada que hay que validar. Todo lo que puede hacer es un permiso que alguien ha decidido darle.
Herramientas por caso de uso, no por operación
La tentación es publicar la API interna entera como herramientas del agente. Es fácil: Azure API Management, por ejemplo, convierte desde el portal las operaciones de una API REST en herramientas MCP. MCP (Model Context Protocol) es el estándar abierto con el que los agentes descubren y llaman a herramientas. Pero si el agente ve doscientas operaciones, elige entre doscientas, y basta un error o una instrucción inyectada para que elija mal.
OWASP lo llama agencia excesiva y lo incluye en su Top 10 de riesgos para aplicaciones con LLM. Le atribuye tres causas: demasiadas funciones, demasiados permisos y demasiada autonomía. La primera se arregla en el diseño, con pocas herramientas pensadas para la tarea del agente; la segunda, con una identidad y unos permisos por agente; la tercera, con límites y aprobación humana. Para atención al cliente bastan dos herramientas: una que consulta un pedido y otra que emite un abono. Si dejas que API Management convierta tu API en herramientas, elige una a una las operaciones que expones: solo las que sean casos de uso.
Cada herramienta llama a un caso de uso de tu capa de aplicación, nunca a la base de datos ni a la API interna. Hace de capa anticorrupción, el patrón que Eric Evans describió en Domain-Driven Design: traduce entre dos sistemas que ven el negocio de forma distinta, para que uno no condicione el diseño del otro. Como esos dos sistemas no merecen la misma confianza, la guía de Microsoft sugiere validar la entrada justo en ese límite. El agente habla en lenguaje natural y en JSON aproximado; tu dominio, en reglas que no admiten aproximaciones.
La frontera, en código
En el ejemplo, el agente de atención al cliente puede abonar hasta 200 € por pedido sin aprobación. Con el SDK oficial de MCP para C#, que se mantiene en colaboración con Microsoft, la herramienta que emite abonos cabe en unas líneas:
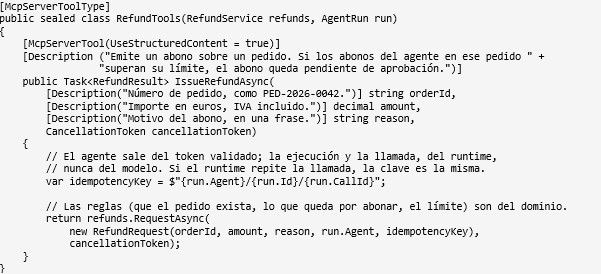
Lo interesante es lo que no hace:
- No decide nada. Traduce la llamada a un caso de uso y se la pasa al dominio. Allí se comprueba que el pedido existe, que el importe no supera lo que queda por abonar y que el agente no pasa de su límite. Una regla escrita en el prompt es una sugerencia; en el dominio, es una garantía.
- No deja que el modelo invente la clave de idempotencia, la que evita que un reintento emita el abono dos veces. Nada garantiza que el modelo repita la misma clave en cada intento. La pone el runtime del agente (el código que lo ejecuta y llama a las herramientas), una por llamada y fuera de los argumentos que ve el modelo. Si el runtime repite la llamada, el dominio reconoce la clave y devuelve la misma respuesta. Si es el modelo quien vuelve a pedir el abono, la clave cambia, y lo frenan las reglas del dominio.
- No lanza un error cuando se supera el límite. La especificación de MCP pide que los errores de ejecución lleguen al modelo para que se corrija y reintente con otros parámetros. Si superar el límite fuera un error, el modelo podría «corregirse» partiendo el abono: dos de 150 € en lugar de uno de 300 €. Por eso la herramienta devuelve un resultado explícito (emitido, pendiente de aprobación o rechazado, con el motivo) que el agente puede explicar al cliente. Y el límite suma lo que el agente ya abonó en ese pedido, así que partir el importe tampoco sirve.
Lo hemos probado con la versión 2.3.0 del SDK. Si se repite la llamada, la respuesta es la misma; y un segundo abono de 150 € en el mismo pedido queda pendiente de aprobación.
Cada agente, con su identidad y sus permisos
Si todos los agentes entran con la misma credencial, cualquiera puede hacer lo que pueda hacer el que más permisos tiene. Y el registro solo dirá que fue «la integración». Cada agente necesita una identidad propia. Microsoft Entra Agent ID se la da y está disponible para todos los clientes de Microsoft Entra. Las protecciones que ya tienen usuarios y aplicaciones (acceso condicional, detección de riesgos, registros de inicio de sesión y auditoría) se extienden a los agentes con Microsoft Agent 365. Viene incluido en Microsoft 365 E7 y se vende como complemento de Microsoft E5, A5 y Business Premium.
Con identidad propia, cada agente tiene sus permisos: el agente comercial consulta pedidos, pero no abona. Y como el dominio sabe qué agente pide cada abono, aplica a cada uno su límite: el de atención al cliente abona hasta 200 € sin aprobación. Cuando el agente actúa en nombre de un usuario, OWASP recomienda que lo haga en el contexto de ese usuario y con los permisos mínimos necesarios.
Delante de un servidor MCP propio, como el del ejemplo, Azure API Management hace de gateway. Valida el token de Microsoft Entra ID, aplica cuotas y límites de llamadas y registra cada una, sin tocar el código de las herramientas. El servidor, a su vez, solo acepta llamadas que lleguen por el gateway. Es el mismo principio que contamos en Gobernanza de agentes de IA para el consumo de los modelos: los límites de uso viven en el gateway, no repartidos por cada aplicación. Los de negocio, como el importe de un abono, viven en el dominio.
Audita lo que cambió, no lo que dijo el modelo
Lo que importa es lo que cambió en tus sistemas: qué abono, de cuánto, sobre qué pedido, qué agente, en qué ejecución y quién lo aprobó. Ese registro no sale del chat. Lo escribe la capa de aplicación como un evento de negocio, en la misma transacción en la que registra su decisión. La llamada al ERP sale después, con la misma clave de idempotencia.
Con él puedes responder a un auditor sin reconstruir conversaciones y corregir lo que salió mal. Una ejecución de un agente no es una transacción: no se deshace de golpe. Si emitió tres abonos y uno sobraba, el registro te dice cuál y con qué clave. La especificación de MCP ya pide a las aplicaciones cliente que registren el uso de las herramientas, pero el registro que manda es este.
Cómo empezar sin poner en riesgo lo que ya funciona
No hace falta abrirlo todo el primer día. Mejor en cuatro pasos:
- Solo lectura. El agente consulta pedidos y propone el abono. Lo emite una persona.
- Una herramienta de escritura, todo con aprobación. El agente emite, pero cada abono queda pendiente hasta que alguien lo revisa.
- Medir. Cuántas propuestas se aprueban sin cambios, cuántas se rechazan y por qué.
- Subir los límites donde los datos lo justifiquen. Los abonos pequeños, sin aprobación; los grandes, con ella.
Cada paso se puede deshacer sin tocar el ERP, porque la frontera es tuya.
¿Hablamos?
En Bravent ayudamos a llevar agentes de IA a sistemas que ya están en producción. Elegimos contigo el primer caso de uso, diseñamos la frontera (herramientas, identidades, gateway y auditoría) y la probamos en un piloto. Si quieres ver qué podría hacer un agente sobre tu ERP o tu CRM sin darle las llaves, escríbenos a info@bravent.net.